Una de las fallas de seguridad más graves del año en la infraestructura global de internet ha puesto en alerta máxima a agencias de ciberseguridad, empresas y gobiernos de todo el mundo. El hallazgo de una vulnerabilidad crítica en el lenguaje PHP encendió las alarmas internacionales al descubrirse que permite a ciberdelincuentes tomar el control total de servidores web de forma remota, sin requerir contraseñas ni credenciales de acceso.
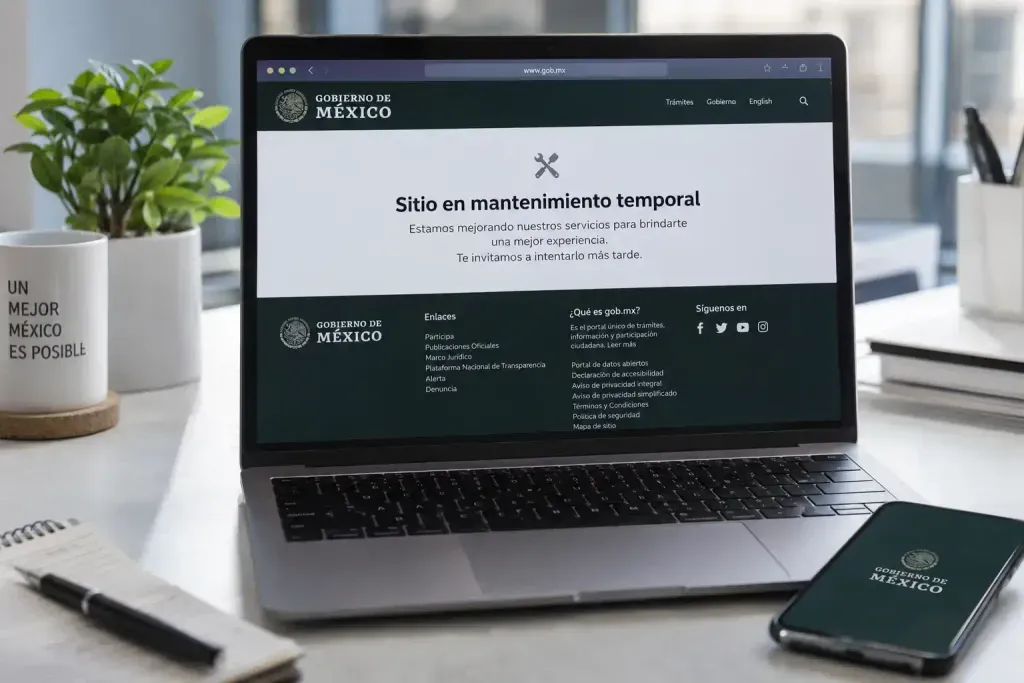
La dimensión del problema escaló rápidamente a nivel geopolítico cuando organismos internacionales, entre ellos la Agencia de Seguridad Nacional de Estados Unidos (NSA), emitieron recomendaciones extraordinarias para apagar o desconectar sistemas si los parches de seguridad no podían aplicarse de manera inmediata. En México, la presidenta Claudia Sheinbaum confirmó que diversos portales del Gobierno Federal fueron dados de baja de forma temporal y controlada como medida de mitigación mientras se aplicaban las actualizaciones.
Resumen operativo: Cronología y respuesta ante la falla en PHP
| Evento / Fase | Acción ejecutada | Impacto y estado del sistema |
|---|---|---|
| Detección de hallazgo | Identificación de fallo RCE (Ejecución Remota de Código) sin credenciales. | Riesgo crítico de secuestro de servidores y bases de datos a nivel global. |
| Alerta internacional (NSA) | Emisión de recomendación de apagado o desconexión preventiva. | Aplicación inmediata de parches en infraestructura de alta criticidad. |
| Respuesta en México (Gobierno) | Baja temporal y controlada de sitios oficiales confirmada por la Presidencia. | Restablecimiento gradual y seguro tras la aplicación de parches. |
| Enlace de referencia | Infraestructura de servidores y cPanel. | Consulta nuestra guía de migración, respaldos y seguridad de subdominios en cPanel. |
El hallazgo técnico: Control total de servidores sin necesidad de contraseñas
El origen de la alerta radica en la forma en que el motor ejecutable de PHP procesa y valida ciertas entradas de datos enviadas en las peticiones web. Esta debilidad permite a los ciberdelincuentes eludir los cortafuegos (firewalls) tradicionales e inyectar instrucciones directas en la línea de comandos del servidor.
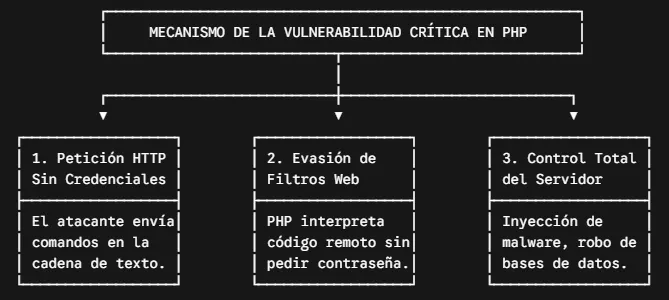
Al no requerir autenticación previa, cualquier bot automatizado en la red puede escanear direcciones IP masivamente para tomar control de carpetas raíz, modificar bases de datos o utilizar los servidores comprometidos para lanzar ciberataques a mayor escala.
Si durante las revisiones de tu portal o servidor detectas inconsistencias en la carga de recursos o imágenes tras una revisión técnica, consulta nuestra guía sobre solución a errores de carga y optimización de recursos en el servidor.
Alerta mundial: La recomendación drástica de la NSA de apagar servidores
Ante la velocidad con la que los cibercriminales comenzaron a rastrear sistemas vulnerables en todo el mundo, la Agencia de Seguridad Nacional (NSA) de Estados Unidos, junto con agencias de ciberseguridad aliadas, emitió una advertencia sin precedentes.
La recomendación oficial para administradores de TI y dependencias críticas fue clara: si no es posible aplicar el parche de actualización oficial de forma inmediata, el servidor debe ser desconectado de la red o apagado de manera preventiva. La urgencia se debe a que el margen de tiempo entre la publicación del fallo y el inicio de los ataques masivos automatizados fue de apenas unas horas.
Impacto en México: Portales del Gobierno dados de baja de forma preventiva
Durante su conferencia matutina, la presidenta Claudia Sheinbaum confirmó que las áreas de tecnología de la información del Gobierno de México detectaron la alerta internacional a tiempo y aplicaron el protocolo de contención.
Como medida de protección para salvaguardar la información ciudadana y la integridad de la infraestructura pública, diversos sitios web institucionales fueron dados de baja de manera temporal y programada. La mandataria explicó que el procedimiento permitió aplicar las actualizaciones de seguridad de forma aislada, logrando restablecer los servicios digitales y páginas gubernamentales poco tiempo después sin que se reportaran filtraciones de datos ni daños en los sistemas centrales.
¿Qué debes hacer si administras un sitio web o servidor en cPanel?
Para evitar que tu servidor privado, portal de noticias o tienda en línea sea vulnerado por los escáneres automáticos que recorren la red, aplica este procedimiento de emergencia:
- Aplica la actualización de versión en cPanel: Ingresa al administrador de PHP de tu hosting y actualiza inmediatamente a las compilaciones más recientes de PHP 8.2 o PHP 8.3 que incluyen el parche oficial.
- Si utilizas PHP 7.4 u obsoleto, migra o aisla: Las versiones de PHP que ya no cuentan con soporte oficial no recibirán el parche. En estos casos, la única alternativa es migrar la versión del sitio o suspender temporalmente el acceso público mientras se actualiza el código del desarrollo.
- Revisa los logs de acceso: Verifica el archivo
error_logy los accesos de tu servidor para descartar peticiones sospechosas dirigidas a rutas de ejecución del sistema.
Para mantener la operatividad y seguridad de tus transferencias y cobros digitales mientras regularizas la infraestructura de tu negocio, revisa nuestra guía sobre transferencias y bancarización digital en México.